
Uma jaula para o seu agente de código com IA
Seu agente roda com a sua conta de usuário, então lê tudo o que você consegue ler. O ai-jail inicia o agente dentro de um sandbox do sistema operacional: o projeto continua gravável, e suas chaves, tokens e diretório home nem aparecem lá dentro.
cd ~/Projects/my-appai-jail claude
Seu agente roda como você
Um agente de código é um programa rodando na sua conta de usuário. Ele abre tudo o que você consegue abrir, e o mesmo vale para cada script, pacote e servidor MCP que ele inicia.
Inicie pelo ai-jail
Digite
ai-jailna frente do comando. O agente sobe em namespaces próprios, com o seu projeto montado no mesmo caminho.Seu home não é montado
O agente recebe um diretório home novo e vazio. Chaves SSH, credenciais de nuvem, perfis de navegador e seus outros projetos não existem lá dentro.
Segredos, rede e dispositivos desligados
As variáveis de ambiente são reduzidas a uma allowlist, então os tokens do seu shell ficam no seu shell. A rede, o socket do Docker, a tela e o clipboard ficam desligados.
Abra o que a tarefa precisa
Um agente em nuvem precisa da rede e do próprio login, então você liga esses dois. Todo o resto fica fechado até você pedir.
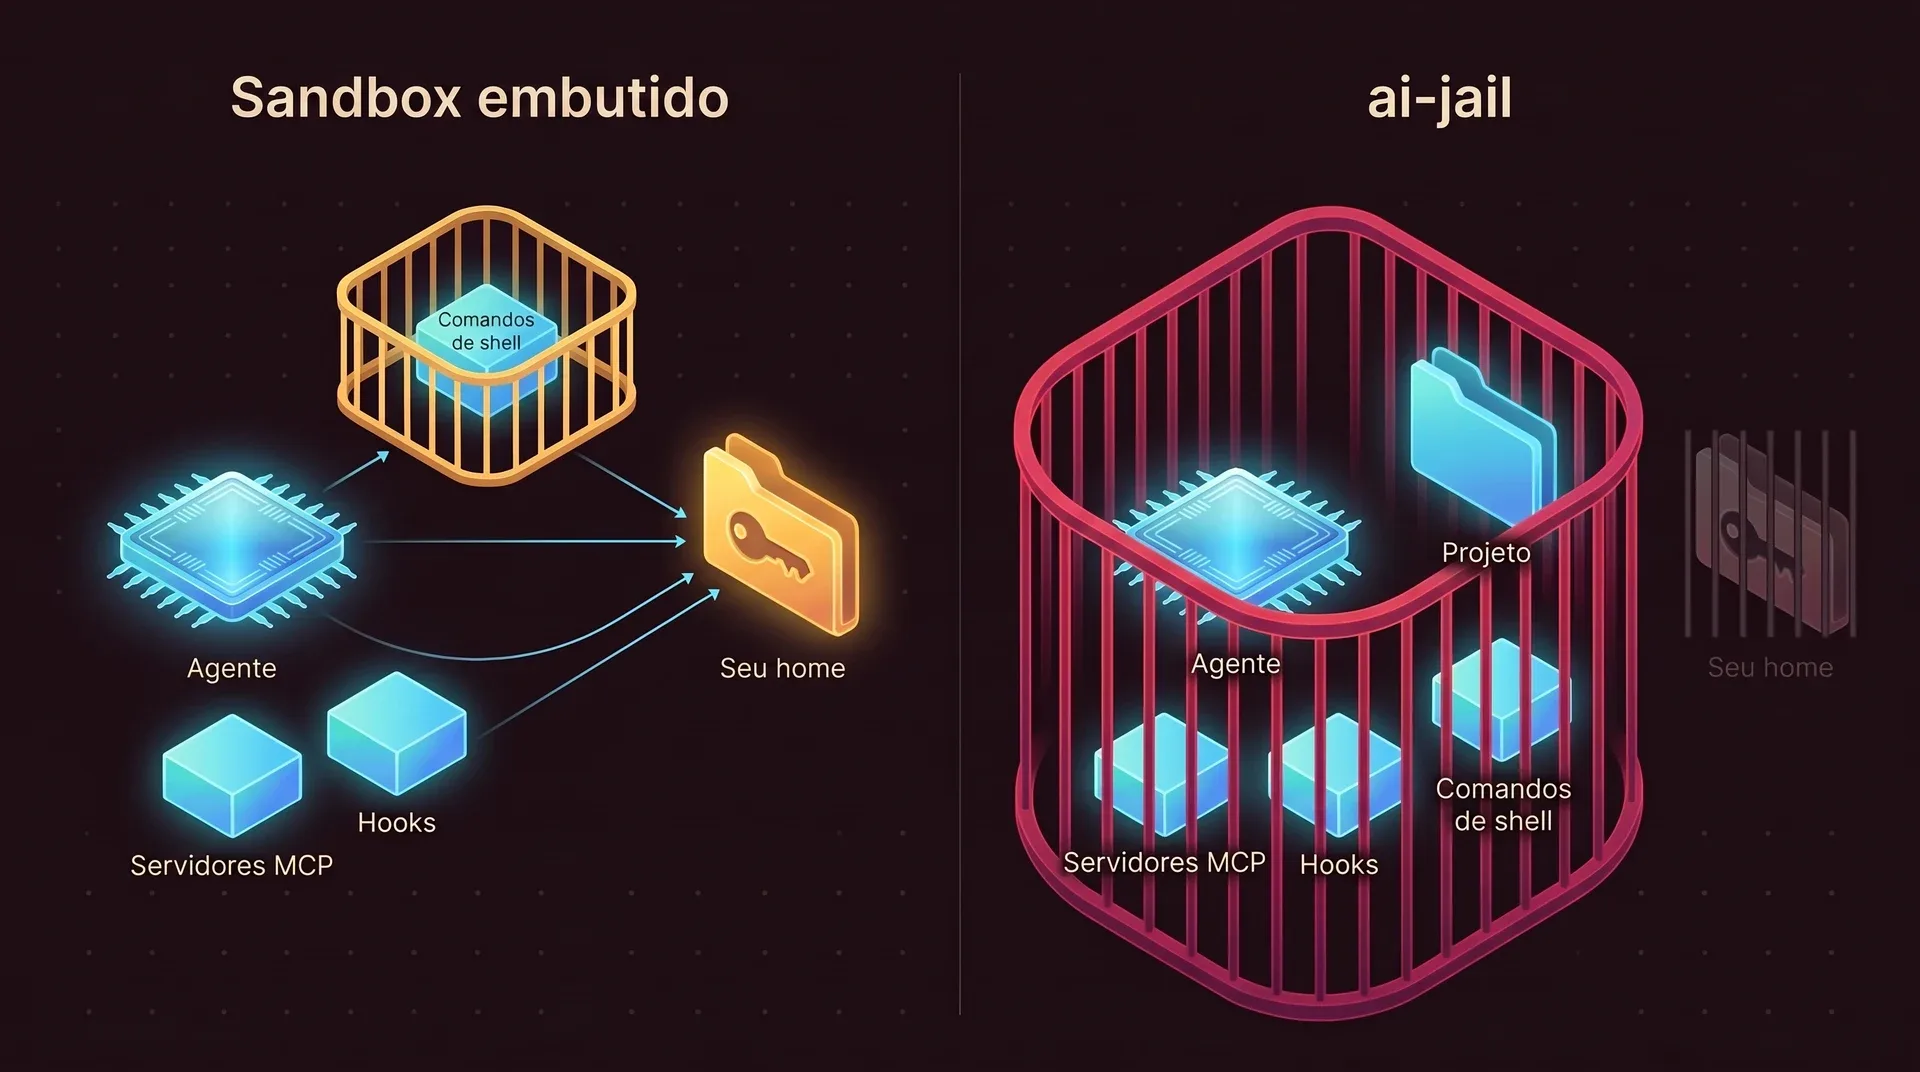
O muro cerca o harness inteiro
Os agentes que trazem um sandbox colocam esse sandbox em volta dos comandos que o modelo executa. O processo do agente, suas ferramentas de arquivo, seus servidores MCP e seus hooks ficam do lado de fora, na sua conta. O ai-jail inicia todos eles do lado de dentro.
O que você ganha sem configurar nada
Todo recurso começa desligado até você ligar. O que for escrito fora do projeto vai para a memória e some quando a sessão termina.
Dentro da jaula
- O diretório do seu projeto, com leitura e escrita, no caminho real
- As toolchains do sistema em
/usr, somente leitura - Um diretório home novo e um
/tmpprivado
Fora de alcance
~/.ssh,~/.aws,~/.gnupg, perfis de navegador- Tokens e chaves de API no ambiente do seu shell
- Outros processos, IPC do host, interfaces do kernel como
ptraceebpf
Desligado até você pedir
--network--agent-state, o login do próprio agente--ssh,--gpu,--display,--dockere outras
Várias camadas do kernel, um binário pequeno
No Linux, o bubblewrap cria os namespaces e as montagens, o Landlock repete as regras de sistema de arquivos dentro do kernel, o seccomp bloqueia chamadas de sistema perigosas e os limites de recursos seguram processos fora de controle. No macOS, a mesma política vira um perfil do sandbox-exec.
Sem daemon, sem root
O ai-jail é um binário único em Rust que inicia o seu agente e termina junto com ele. Nada fica rodando em segundo plano, e você nunca digita sudo.
Suas toolchains, sem imagem
O agente usa os compiladores e runtimes que já estão na sua máquina. Não há imagem de container para montar nem para manter atualizada.
Um repositório não consegue afrouxar
Um arquivo .ai-jail dentro de um projeto pode apertar o sandbox, nunca abrir. Só o seu arquivo global e as suas flags conseguem abrir.
Perguntas que todo mundo faz
Ele deixa o agente mais lento?
Quais agentes ele suporta?
ai-jail bash abre um shell dentro da jaula para você dar uma olhada.Funciona no Windows?
Meu agente precisa de internet. A jaula ainda serve para alguma coisa?
--network ligado, o agente continua lendo só o seu projeto, então suas chaves e o resto do seu home não estão lá para serem enviados. O que ele consegue ler, ele consegue enviar, e por isso é importante mascarar os segredos dentro do projeto. Veja como mascarar.É gratuito?
Coloque seu agente atrás das grades
O ai-jail é um binário único que não precisa de daemon nem de root. Você acrescenta uma palavra na frente do comando que já usa.
brew tap akitaonrails/tap && brew install ai-jailai-jail claude