
Una jaula para tu agente de IA
Tu agente se ejecuta con tu cuenta de usuario, así que puede leer todo lo que tú puedes leer. ai-jail lo arranca dentro de un sandbox del sistema operativo: el proyecto es escribible, y tus claves, tus tokens y tu directorio home no están ahí.
cd ~/Projects/my-appai-jail claude
Tu agente se ejecuta como tú
Un agente de programación es un programa bajo tu cuenta de usuario. Él, y cada script, paquete y servidor MCP que arranca, pueden abrir cualquier cosa que tú puedas abrir.
Arráncalo con ai-jail
Escribe
ai-jaildelante del comando. El agente arranca en sus propios namespaces, con tu proyecto montado en la misma ruta.Tu home no está montado
El agente recibe un directorio home nuevo y vacío. Las claves SSH, las credenciales de la nube, los perfiles del navegador y tus otros proyectos no existen ahí dentro.
Secretos, red y dispositivos apagados
Las variables de entorno se reducen a una lista de permitidos, así que los tokens de tu shell se quedan en tu shell. La red, el socket de Docker, la pantalla y el portapapeles están apagados.
Abre lo que la tarea necesita
Un agente en la nube necesita la red y su propio login, así que activas esas dos cosas. Todo lo demás sigue cerrado hasta que lo pidas.
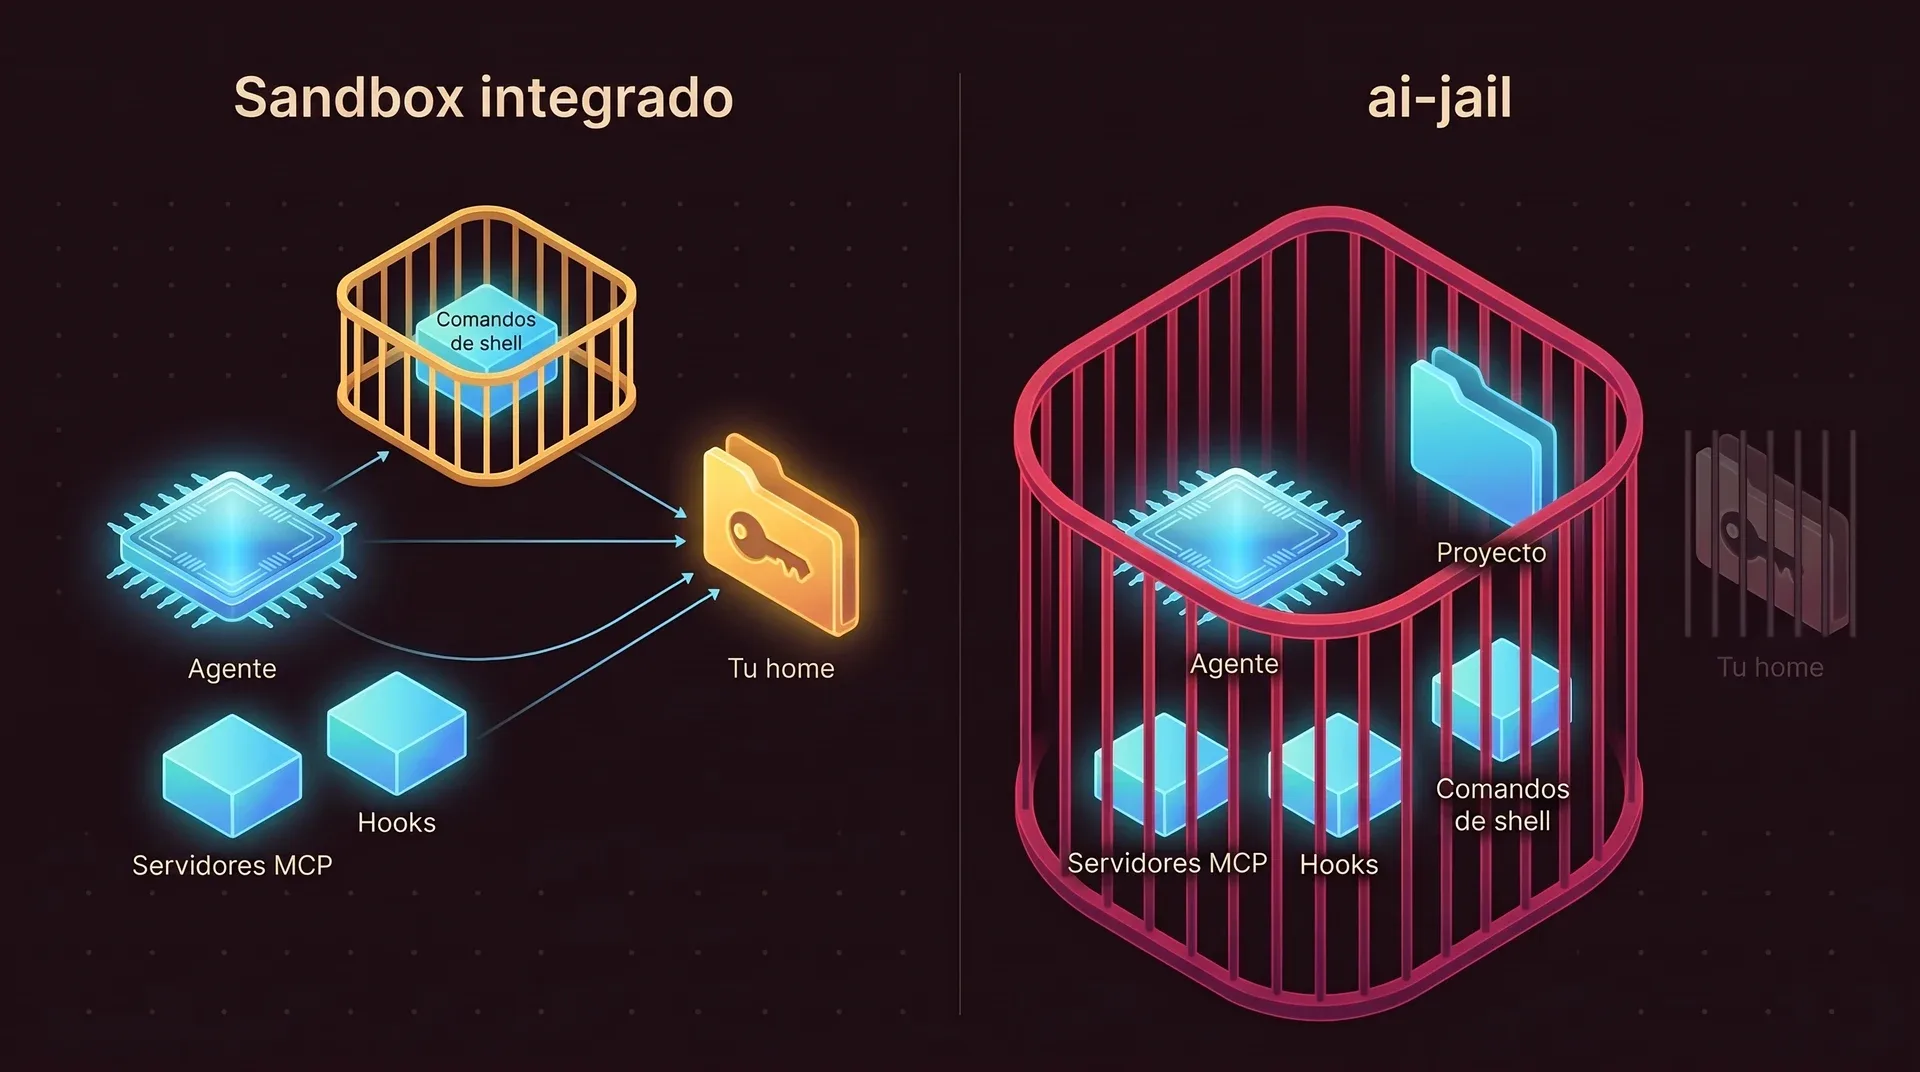
El muro rodea todo el harness
Los agentes que traen un sandbox lo ponen alrededor de los comandos que ejecuta el modelo. El proceso del agente, sus herramientas de archivos, sus servidores MCP y sus hooks quedan fuera, bajo tu cuenta. ai-jail los arranca a todos dentro.
Lo que obtienes sin configurar nada
Cada capacidad está apagada hasta que la activas. Las escrituras fuera del proyecto van a memoria y desaparecen cuando termina la sesión.
Dentro de la jaula
- El directorio del proyecto, en lectura y escritura, en su ruta real
- Las toolchains del sistema en
/usr, en solo lectura - Un directorio home nuevo y un
/tmpprivado
Fuera de alcance
~/.ssh,~/.aws,~/.gnupg, perfiles del navegador- Tokens y claves de API del entorno de tu shell
- Otros procesos, el IPC del host, interfaces del kernel como
ptraceybpf
Apagado hasta que lo pidas
--network--agent-state, el login del propio agente--ssh,--gpu,--display,--dockery más
Varias capas del kernel, un binario pequeño
En Linux, bubblewrap crea los namespaces y los montajes, Landlock repite las reglas del sistema de archivos dentro del kernel, seccomp bloquea las llamadas al sistema peligrosas y los límites de recursos frenan los procesos desbocados. En macOS la misma política se convierte en un perfil de sandbox-exec.
Sin daemon y sin root
ai-jail es un único binario en Rust que arranca tu agente y termina con él. Nada queda corriendo en segundo plano y nunca escribes sudo.
Tus toolchains, sin imágenes
El agente usa los compiladores y runtimes que ya tienes en tu máquina. No hay ninguna imagen de contenedor que construir ni que mantener al día.
Un repositorio no puede aflojarla
Un archivo .ai-jail dentro de un proyecto puede endurecer el sandbox y nunca abrirlo. Eso solo pueden hacerlo tu archivo global y tus flags.
Las primeras preguntas de todos
¿Hace más lento al agente?
¿Qué agentes soporta?
ai-jail bash te da una shell dentro de la jaula para echar un vistazo.¿Funciona en Windows?
Mi agente necesita internet. ¿Sigue sirviendo la jaula?
--network activado, el agente sigue pudiendo leer solo tu proyecto, así que tus claves y el resto de tu home no están ahí para enviarlos. Lo que puede leer, lo puede enviar, y por eso importa enmascarar los secretos dentro del proyecto. Mira cómo enmascararlos.¿Es gratis?
Pon a tu agente tras las rejas
ai-jail es un único binario que no necesita daemon ni root. Añades una palabra delante del comando que ya usas.
brew tap akitaonrails/tap && brew install ai-jailai-jail claude