
כלא לסוכן הקוד שלכם
הסוכן שלכם רץ תחת חשבון המשתמש שלכם, ולכן הוא יכול לקרוא כל מה שאתם יכולים. עם ai-jail הוא עולה בתוך sandbox (ארגז חול) של מערכת ההפעלה: הפרויקט פתוח לכתיבה, והמפתחות, הטוקנים ותיקיית הבית שלכם פשוט לא נמצאים שם.
cd ~/Projects/my-appai-jail claude
הסוכן רץ בשמכם
סוכן קוד הוא תוכנה שרצה תחת חשבון המשתמש שלכם. הוא יכול לפתוח כל מה שאתם יכולים לפתוח, וכך גם כל סקריפט, חבילה ושרת MCP שהוא מפעיל.
מריצים אותו דרך ai-jail
כותבים
ai-jailלפני הפקודה. הסוכן עולה בתוך namespaces משלו, והפרויקט שלכם מעוגן (mount) באותו נתיב.תיקיית הבית לא מעוגנת
הסוכן מקבל תיקיית בית חדשה וריקה. מפתחות SSH, פרטי גישה לענן, פרופילים של דפדפן והפרויקטים האחרים שלכם לא קיימים שם.
סודות, רשת והתקנים כבויים
משתני הסביבה מצטמצמים לרשימת היתרים, כך שהטוקנים שב-shell שלכם נשארים בו. הרשת, ה-socket של Docker, המסך ולוח ההעתקה כבויים כולם.
פותחים את מה שהמשימה צריכה
סוכן שרץ מול הענן צריך רשת ואת ההתחברות שלו, אז מדליקים את שני אלה. כל השאר נשאר סגור עד שתבקשו.
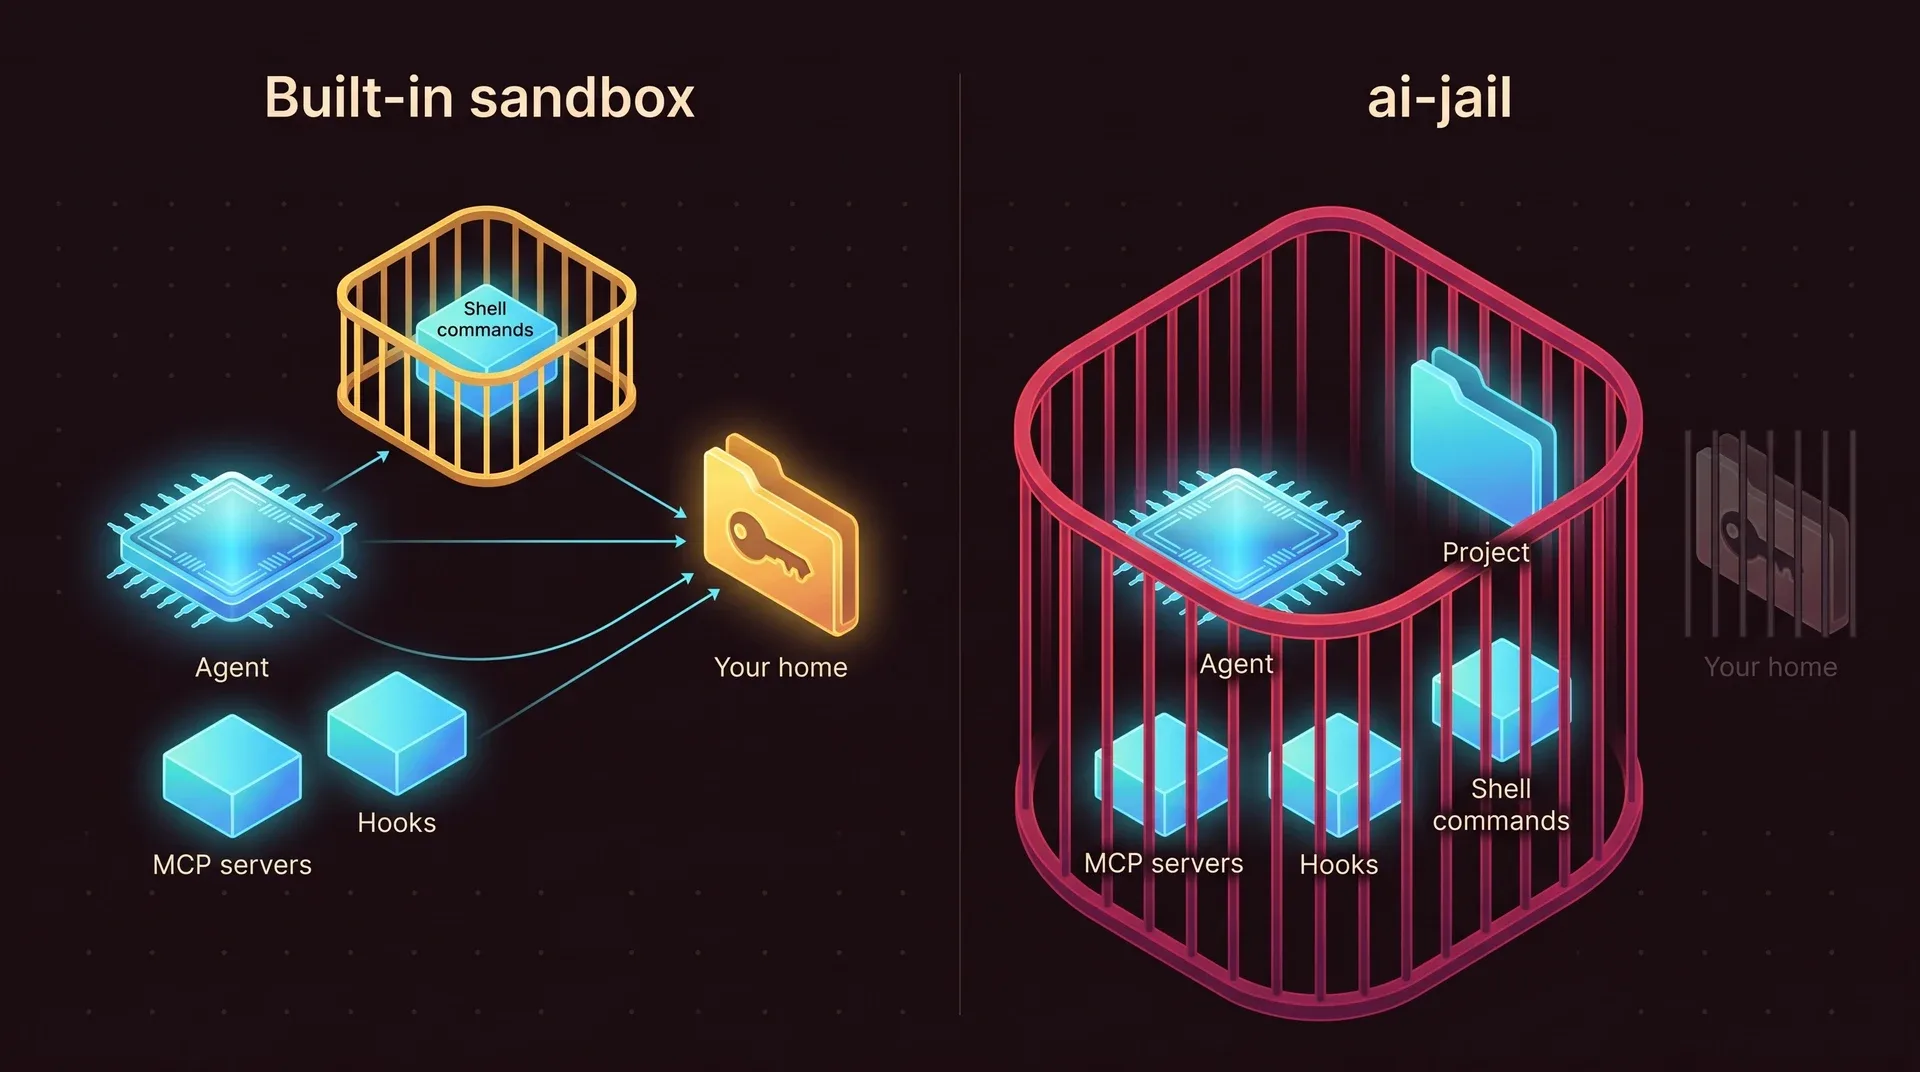
החומה מקיפה את כל ה-harness
סוכנים שמגיעים עם sandbox משלהם שמים אותו סביב הפקודות שהמודל מריץ. תהליך הסוכן, כלי הקבצים שלו, שרתי ה-MCP וה-hooks שלו נשארים בחוץ, תחת החשבון שלכם. כשמריצים דרך ai-jail, כולם עולים בפנים.
מה מקבלים בלי שום הגדרה
כל יכולת כבויה עד שמדליקים אותה. כתיבות מחוץ לפרויקט נשמרות בזיכרון ונעלמות בסוף הסשן.
בתוך הכלא
- תיקיית הפרויקט שלכם, לקריאה וכתיבה, בנתיב האמיתי שלה
- ה-toolchains של המערכת שבתוך
/usr, לקריאה בלבד - תיקיית בית חדשה ותיקיית
/tmpפרטית
מחוץ להישג יד
~/.ssh,~/.aws,~/.gnupg, פרופילים של דפדפן- טוקנים ומפתחות API מסביבת ה-shell שלכם
- תהליכים אחרים, IPC של המארח, ממשקי קרנל כמו
ptraceו-bpf
כבוי עד שתבקשו
--network--agent-state, ההתחברות של הסוכן עצמו--ssh,--gpu,--display,--dockerועוד
כמה שכבות קרנל, קובץ בינארי קטן אחד
ב-Linux, הכלי bubblewrap בונה את ה-namespaces ואת העיגונים, Landlock אוכף שוב את כללי מערכת הקבצים בתוך הקרנל, seccomp חוסם קריאות מערכת מסוכנות, ומגבלות משאבים עוצרות תהליכים שיצאו משליטה. ב-macOS אותה מדיניות הופכת לפרופיל של sandbox-exec.
בלי daemon, בלי root
כל ai-jail הוא קובץ בינארי אחד שכתוב ב-Rust. הוא מעלה את הסוכן ויוצא יחד איתו. שום דבר לא ממשיך לרוץ ברקע, ואף פעם לא מקלידים sudo.
ה-toolchains שלכם, בלי image
הסוכן משתמש בקומפיילרים וב-runtimes שכבר מותקנים אצלכם. אין image של קונטיינר שצריך לבנות או לעדכן.
ריפוזיטורי לא יכול לרכך אותו
קובץ .ai-jail בתוך פרויקט יכול להדק את ה-sandbox, ולעולם לא לפתוח אותו. רק הקובץ הגלובלי שלכם והדגלים שאתם מעבירים יכולים לפתוח.
השאלות ששואלים קודם
זה מאט את הסוכן?
באילו סוכנים זה תומך?
ai-jail bash פותחת shell בתוך הכלא כדי שתוכלו להסתכל מסביב.זה עובד ב-Windows?
הסוכן שלי צריך אינטרנט. הכלא עדיין מועיל?
--network דלוק, הסוכן יכול לקרוא רק את הפרויקט שלכם, כך שהמפתחות ושאר תיקיית הבית לא נמצאים שם ואין מה לשלוח. מה שהוא יכול לקרוא, הוא יכול גם לשלוח, ולכן חשוב למסך סודות שנמצאים בתוך הפרויקט. כך ממסכים אותם.זה בחינם?
שימו את הסוכן מאחורי סורגים
כל ai-jail הוא קובץ בינארי אחד, בלי daemon ובלי root. מוסיפים מילה אחת לפני הפקודה שאתם מריצים ממילא.
brew tap akitaonrails/tap && brew install ai-jailai-jail claude